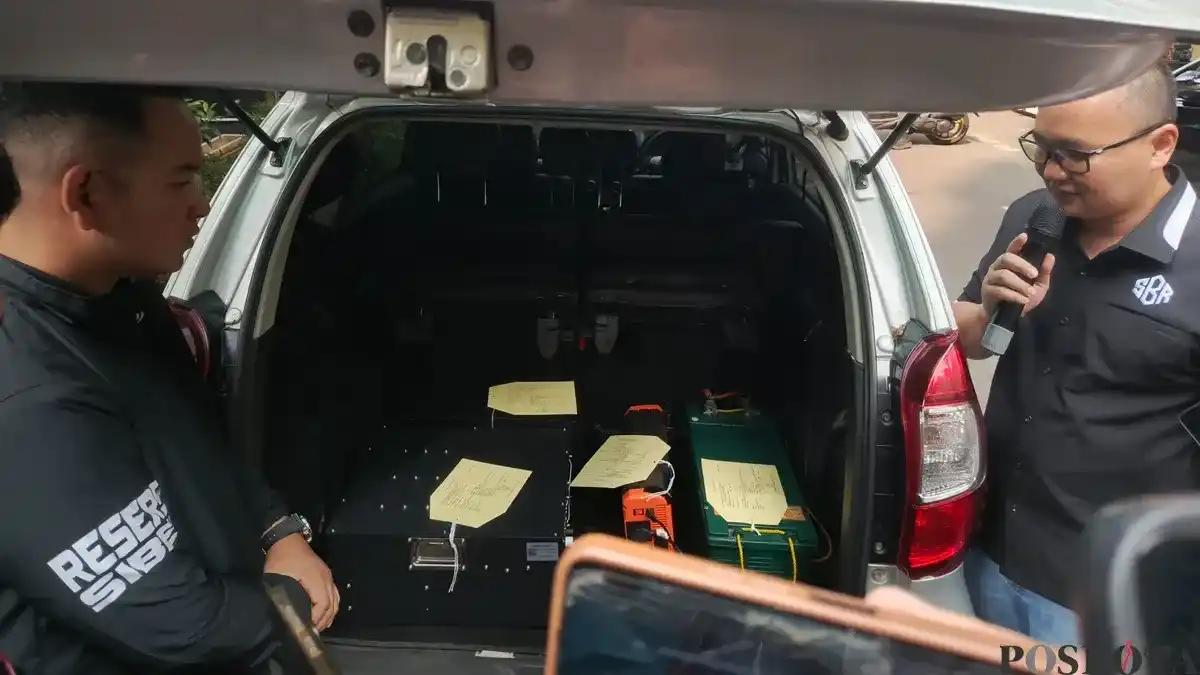
JAMBI, JAMBI — Berdasarkan laporan yang diterbitkan pada 2 Oktober 2026, Direktorat Reserse Siber Polda Metro Jaya mengungkap kasus dugaan pembobolan kartu kredit yang dilakukan melalui penyebaran pesan singkat palsu atau phishing. Dalam pengungkapan tersebut, penyidik menetapkan lima orang sebagai tersangka. Modus ini diduga memanfaatkan pesan yang dibuat menyerupai pemberitahuan resmi, sehingga penerima terdorong untuk membuka tautan atau memberikan informasi yang berkaitan dengan kartu kreditnya.
Informasi mengenai pengungkapan kasus dan penetapan tersangka disampaikan oleh Kasubdit IV Ditressiber Polda Metro Jaya AKBP Grawas Sugiharto dalam konferensi pers di Polda Metro Jaya, Jakarta Selatan, pada Jumat, 2 Oktober 2026. Penyampaian tersebut menjadi penjelasan awal kepolisian mengenai perkara yang diduga melibatkan penggunaan teknologi untuk menjangkau calon korban secara lebih luas.
Menurut keterangan kepolisian, sasaran penyebaran pesan berada di sekitar jalur MRT Jakarta, khususnya pada rute dari Bundaran HI hingga Blok M. Area tersebut dipilih karena memiliki mobilitas masyarakat yang tinggi, dengan banyak pengguna telepon seluler yang berada dalam jangkauan penyebaran pesan. Dalam skema phishing, pelaku biasanya mengandalkan tampilan komunikasi yang meyakinkan untuk memperoleh perhatian dan kepercayaan penerima.
Penetapan lima tersangka menunjukkan bahwa penyidik menduga terdapat pembagian peran dalam rangkaian aksi tersebut. Meski demikian, kepolisian masih perlu mendalami cara kerja jaringan, sumber data yang digunakan, serta potensi jumlah korban dan kerugian yang ditimbulkan. Pengungkapan ini juga mengingatkan masyarakat agar tidak langsung mempercayai SMS yang mengatasnamakan bank atau layanan keuangan, terutama pesan yang meminta data kartu, kode keamanan, atau mengarahkan penerima ke tautan tertentu.
Modus pengiriman pesan dalam kasus ini memanfaatkan perangkat fake BTS atau BTS palsu. Perangkat tersebut digunakan untuk menjangkau ponsel yang berada di sekitar lokasi operasi, termasuk pengguna yang sedang melintas atau menunggu di area jalur MRT Jakarta. Dengan cara ini, pelaku dapat menyebarkan pesan singkat secara langsung kepada banyak perangkat tanpa perlu menghubungi penerima satu per satu.
Secara teknis, fake BTS menyimulasikan spektrum frekuensi GSM yang biasa digunakan oleh jaringan seluler. Kemampuan tersebut membuat perangkat dapat beroperasi menyerupai base transceiver station atau BTS resmi milik operator telekomunikasi. Karena tampil sebagai BTS bayangan, perangkat ini berupaya berkomunikasi dengan ponsel di sekitarnya dan mengirimkan sinyal yang memungkinkan penyampaian SMS dalam jangkauan tertentu. Namun, perangkat tersebut bukan bagian dari infrastruktur jaringan seluler yang sah.
Sebelum digunakan, pesan-pesan yang dikirim telah disiapkan terlebih dahulu oleh para pelaku. Isi SMS diduga dirancang untuk mengarahkan penerima pada tautan atau informasi tertentu yang berkaitan dengan phishing kartu kredit. Penyusunan pesan secara terencana memungkinkan pelaku menggunakan narasi yang seragam, meniru pemberitahuan resmi, serta mendorong penerima mengambil tindakan tanpa memeriksa sumbernya lebih lanjut.
Setelah fake BTS diaktifkan, pesan tersebut dikirim kepada ponsel yang berada di sekitar perangkat. Artinya, penerima tidak harus memberikan nomor teleponnya secara langsung kepada pelaku agar dapat menjadi sasaran. Selama perangkat berada dalam jangkauan sinyal dan memenuhi kondisi teknis tertentu, SMS dapat diterima oleh ponsel di area tersebut. Pola pengiriman massal ini memperluas jumlah calon korban dalam waktu singkat, terutama di lokasi yang ramai dan memiliki pergerakan pengguna ponsel yang tinggi. Pesan phishing kemudian dapat digunakan untuk memancing korban membuka tautan, memasukkan data kartu, atau menyerahkan informasi pribadi kepada pelaku.
Pesan singkat yang diterima korban dibuat seolah-olah berasal dari perusahaan atau layanan yang dikenal luas. Dalam sejumlah kasus, pelaku mengatasnamakan gerai coffee shop dengan menawarkan voucher, hadiah, atau promosi khusus kepada penerima. Nama provider telekomunikasi juga digunakan untuk menyampaikan pemberitahuan mengenai bonus, pembaruan layanan, atau masalah pada akun. Selain itu, identitas perbankan dicatut melalui pesan yang mengabarkan transaksi, perubahan kebijakan, verifikasi keamanan, maupun penawaran fasilitas kartu kredit. Penggunaan nama berbagai pihak tersebut dirancang untuk meningkatkan kepercayaan dan memperbesar kemungkinan pesan dibuka.
Walaupun dikemas dengan tema yang berbeda, pola komunikasinya cenderung serupa. Pesan memuat informasi yang tampak mendesak atau menarik, kemudian diikuti ajakan untuk menekan tautan tertentu. Penerima dapat diminta mengklaim hadiah, mengonfirmasi data, mengaktifkan promosi, atau menyelesaikan proses verifikasi dalam batas waktu tertentu. Kalimat yang digunakan biasanya mendorong tindakan cepat agar korban tidak sempat memeriksa alamat pengirim, keaslian tautan, atau kebenaran informasi melalui kanal resmi. Tautan tersebut dapat disisipkan dalam bentuk alamat internet yang menyerupai nama perusahaan, menggunakan variasi ejaan, atau memanfaatkan domain yang tidak berkaitan dengan layanan yang dicatut.
Setelah tautan dibuka, korban diarahkan ke situs palsu yang dirancang menyerupai laman resmi perusahaan, provider, atau bank. Tampilan, logo, warna, dan susunan menu dapat dibuat semirip mungkin sehingga halaman tersebut terlihat meyakinkan ketika diakses melalui ponsel. Selanjutnya, korban diminta mengisi sejumlah informasi, termasuk nomor kartu kredit, masa berlaku, kode keamanan, nama pemegang kartu, atau data pribadi lainnya. Informasi itu berpotensi dikumpulkan untuk digunakan dalam transaksi tidak sah, pengambilalihan akun, atau penipuan lanjutan. Karena itu, penerima SMS sebaiknya tidak langsung membuka tautan, melainkan memeriksa informasi melalui aplikasi dan situs resmi, serta menghubungi layanan pelanggan menggunakan nomor yang tercantum pada kanal terpercaya.
Rangkaian penyelidikan perkara ini bermula dari laporan masyarakat mengenai pesan singkat atau SMS yang diduga palsu. Laporan tersebut menjadi petunjuk awal bagi penyidik untuk menelusuri bagaimana pesan itu disebarkan dan dari mana sumbernya. Berdasarkan keterangan Grawas Sugiharto, penyidik tidak hanya memeriksa isi pesan, tetapi juga berupaya mengidentifikasi pola penyebaran serta lokasi yang berkaitan dengan kemunculan SMS tersebut.
Dalam proses penelusuran, perhatian penyidik kemudian mengarah pada sebuah mobil berwarna silver dengan nomor polisi B-2755-XXX. Kendaraan itu dicurigai karena bergerak dengan kecepatan lambat dan beberapa kali melintasi rute yang menjadi lokasi penyebaran SMS. Pergerakan tersebut dinilai relevan dengan laporan masyarakat, sehingga kendaraan tersebut menjadi salah satu objek penting dalam penyelidikan.
Temuan dan penyelidikan terhadap kendaraan itu berlangsung pada 31 Juli 2026. Pada tahap ini, penyidik mencermati keberadaan mobil serta keterkaitannya dengan lokasi-lokasi yang dilaporkan menjadi titik penyebaran pesan palsu. Keterangan mengenai kendaraan tersebut menjadi bagian dari upaya untuk menemukan sumber pengiriman SMS dan mengungkap pola distribusinya.
Grawas menjelaskan bahwa laporan masyarakat memiliki peran penting dalam membuka arah penyelidikan. Informasi awal mengenai SMS palsu memungkinkan penyidik menghubungkan keluhan penerima pesan dengan aktivitas yang terpantau di lapangan. Dari rangkaian penelusuran itu, kendaraan silver bernomor polisi B-2755-XXX tercatat sebagai temuan yang diperiksa dalam perkara tersebut pada 31 Juli 2026.
Dengan demikian, penanganan awal perkara berfokus pada pencarian sumber penyebaran pesan dan pemeriksaan terhadap kendaraan yang diduga berkaitan dengan pola tersebut. Seluruh temuan mengenai mobil, termasuk pergerakannya yang lambat dan kemunculannya berulang kali di rute tertentu, diperoleh dalam rangka penyelidikan berdasarkan laporan masyarakat.